
Aujourd’hui la plupart des entreprises utilisent la virtualisation On-Premise ou du cloud hybride c’est à dire de la virtualisation ponté au cloud avec des connecteurs AWS ou Azure. Ces systèmes peuvent héberger des infrastructures à contenus critiques. De plus, ceux-ci sont de plus en plus visés par les attaquants, ils développent des techniques sophistiquées afin d’atteindre leur but. En effet, cela signifie qu’il y a un besoin croissant de la sécurisation en profondeur des environnements usant de ces solutions. La prise en compte du risque et l’amélioration de la sécurité permettront de réduire la surface d’attaque et de limiter les attaques sophistiquées et donner le temps aux administrateurs de réagir.
État des lieux
L’idée de sécuriser en profondeur m’est venue après avoir vu que je stockais des donnés sur mes machines virtuelles et que toutes ces machines étaient gérées que par deux systèmes de virtualisation. Je n’avais pas forcément envie qu’on accède à ces données à mon insu ou de manière non réglementée. Si on prend donc le contrôle d’un ou de ces deux systèmes nous avons un accès direct aux machines virtuelles. Mon objectif a toute suite émergé : “Créer des scripts”. Un projet intéressant à donc vu le jour et je suis entré en phase de recherche.
Audit des systèmes VMware vSphere
En clair, il y a eu :
– Une phase de veille
– Une phase de développement
– Une phase de tests
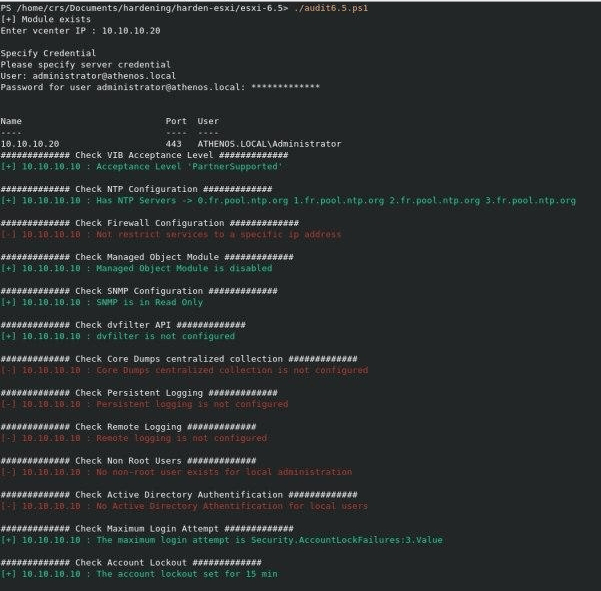
Pour les audits de ces environnements je n’ai trouvé aucun outil existant. J’ai adopté la philosophie “Do It Yourself”, j’ai passé quelques semaines le soir et le week-end à développer mon script d’audit Powershell. Il y a eu une phase de veille très importante en amont c’est ce qui a conduit au succès du script.
Pourquoi j’ai choisi PowerCLI et pas Ansible, Terraform ou encore Python ?
Tout d’abord, je suis un éternel amoureux de Powershell, c’est un langage de scripting extrêment puissant qui permet de faire les choses en très peu de temps. Ensuite, PowerCLI utilise directement l’API VMware, il n’y a pas l’utilité d’activer le protocole SSH pour faire de l’automatisation et c’est quand même un point non négligeable lors de l’utilisation du script qui ne demandera pas à l’utilisateur de s’adapter.
Les tests se sont bien déroulés et ont m’ont permis de déceler rapidement les mauvaises configurations amenant à des bugs de sécurité.
Sécurisation en profondeur des systèmes VMware vSphere
Pour la sécurisation de ces systèmes, les phases ont été les mêmes que pour le développement du script d’audit.La phase de veille a été beaucoup plus rapide car j’avais déjà des connaissances sur le sujet je me suis senti à l’aise.En clair, le projet total ne m’a pris que 2 jours (avec 6h de sommeil ahah).
Résultats du projet
Ce projet a permis à deux professionels de sécuriser leurs infrastructures grâce mes scripts dédiés au renforcement des environnements vSphere. Ils m’ont contacté sur Twitter afin d’obtenir plus d’informations sur la manière d’utiliser le script. Ce projet m’a montré que j’étais capable de matérialiser mes idées, que je suis capable d’assimiler et traiter des sujets complexes avec de la patience.
Ce projet est complètement disponible sur github :
https://github.com/p0sql/harden-esxi
Projet toujours en cours
En effet, c’est la version 6.5 du produit que j’ai sécurisé mais il reste la 6.7
Laisser un commentaire